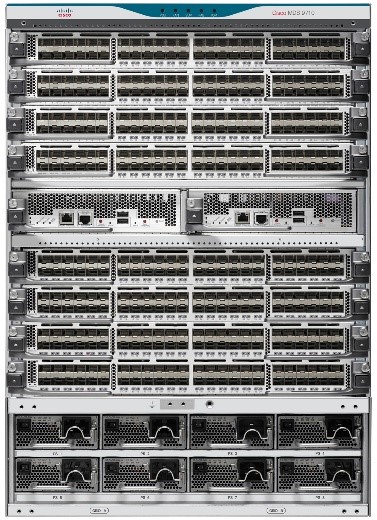
آشنایی کلی سوئیچ
به طور معمول در شبکه دستگاه های مختلف و متنوعی وجود دارد که با توجه به ماهیت عملیاتی خود، یک سری عملیات خاص را انجام میدهند. ازجمله سخت افزار هایی که میتوان به آنها اشاره کرد عبارتاند از روتر ها، سوئیچ ها، هاب ها تقویتکننده ها است.
سوئیچ ها دستگاه هایی هستند که قادر به پردازش فریم های لایه دوم بوده و بین دستگاه های متصل شده به سوئیچ یک ارتباط ۱ به ۱ ایجاد میکند. این ارتباط میتواند بهصورت Full-Duplex یا Half-Duplex صورت بپذیرد. ازلحاظ قدرت پردازش و انتقال فریم، سوئیچ ها در کلاسهای متفاوتی قرار میگیرند که بسته به نوع نیاز باید سوئیچی انتخاب شود تا علاوه بر مقرون به صرفه بودن کارآیی مورد نیاز در شبکه را فراهم آورد.
بیشتر سوئیچها در لایه ۲ کار میکنند اما سوئیچ های پیشرفته تر این قابلیت را دارند تا در لایه ۳ نیز عمل کنند و درواقع این سوئیچ ها کار روتر را نیز انجام میدهند.
سوئیچ ها در واقع جایگرین هوشمندی برای هاب ها در شبکه محسوب می شوند که امکان برقراری ارتباطات با سرعت بالا در شبکه را ایجاد می کنند. در لایه دوم از مدل OSI سوئیچ با استفاده از ساختار (Media Access Control) کار می کنند، این قابلیت به سوئیچ کمک می کند که همانند یک پل ( Bridge ) چند پورته ( Multiport ) عمل کند. در واقع سوئیچ بصورت Full Duplex کار می کند و بعضاً در برخی اوقات به آن Full Duplex Hub هم گفته می شود. سوئیچ ها این قابلیت را دارند که بصورت خودکار آدرس سخت افزاری یا MAC سیستم هایی را که به پورت هایش متصل شده اند را جمع آوری کنند و متوجه بشوند که چه آدرس در کدامیک از پورت های آن قرار گرفته است. سوئیچ اینکار را با استفاده از دریافت فریم ها از پورت های خود که توسط کامپیوترهای متصل شده به پورت ها ارسال می شود جمع آوری و ثبت می کند. برای مثال اگر پورت Fa 0//1 سوئیچ فریمی دریافت کند که مربوط به آدرس aaaa.aaaa.aaaa باشد، سوئیچ متوجه می شود که این آدرس از پورتFa 0//1 سوئیچ وارد شده است، در ادامه اگر فریمی به سوئیچ وارد شود که آدرس مقصد آن aaaa.aaaa.aaaa باشد، سوئیچ آن را به پورت Fa 0//1 ارسال خواهد کرد.
سوئیچ های لایه ۲:
در داخل سوئیچ ها ما برای اینکه بتوانیم Broadcast Domain های بیشتری داشته باشیم از VLAN ها استفاده می کنیم و با استفاده از این قابلیت پورت های مختلف سوئیچ را در Subnet های مختلف قرار می دهیم. سوئیچ های از قابلیت VLAN برای کنترل کردن Broadcast ها، Multicast ها و unicast ها در لایه دوم استفاده می کند. ترافیک هایی مثلHTTP ، FTP ، SNMP به راحتی می تواند توسط سوئیچ های لایه دو مدیریت شوند. زمانی که در مورد امنیت شبکه صحبت می کنیم سوئیج های لایه دو قابلیتی ساده اما قوی به نام Port Security را به ما ارائه می دهند. در سطح لایه دو، تکنیک هایی مانند Spanning Tree ضمن اینکه قابلیت Redundancy مسیرها را برای شبکه ما ایجاد می کنند، باعث جلوگیری از بروز Loop در شبکه نیز می شوند. در طراحی شبکه سوئیچ های لایه دو معمولا در سطح لایه دسترسی یا Access قرار می گیرند. در مسیریابی بین VLAN ها یا Inter VLAN Routing سوئیچ های لایه دو نمی توانند کاری انجام بدهند و بایستی فرآیند مسیریابی را یا به یک مسیریاب و یا به یک سویچ لایه سه که بتواند قابلیت های لایه سوم را در اختیار ما قرار دهد بسپاریم .
سوئیچ های لایه ۳:
برای چیره شدن بر مشکلاتی مانند ازدیاد Broadcast ها و مدیریت لینک های بیشتر، شرکت سیسکو سوئیچ های مدل کاتالیست 3550، 3560، 3750، 45000 و 6500 را معرفی کرد. این سوئیج های این قابلیت را دارا هستند که می توانند ارسال بسته ها را با قابلیت های سخت افزاری یک مسیریاب انجام دهند. سوئیچ های لایه سوم علاوه بر اینکه قابلیت های سوئیچ های لایه دوم را نیز دارا هستند در همان دستگاه سخت افزاری قابلیت های مسیریابی را نیز تعبیه کرده اند، با اینکار هزینه های یک سازمان بسیار پایین می آید زیرا نیازی به خرید مسیریاب های اضافی برای استفاده از قابلیت های VLAN نخواهند داشت. پروتکل های مسیریابی مانند EIGRP و در برخی اوقات OSPF می توانند با استفاده از تعریف شدن یکی از پورت های سوئیچ به عنوان پورت مسیریابی مورد استفاده قرار بگیرند. برای اینکار ابتدا بایستی قابلیت های فعالیت پورت مورد نظر را با استفاده از دستور no switch port غیرفعال کنیم. سوئیچ های لایه سوم در طراحی های شبکه ای معمولاً در سطح توزیع (Distribute) و یا هسته (Core) مورد استفاده قرار می گیرند. در برخی اوقات به این نوع سویچ های Router Switch نیز گفته می شود.
وجود ضعف در بسیاری از قابلیت های پروتکل BGP و بسیاری دیگر از امکانات اساسی دیگر که در مسیریاب ها وجود دارند باعث می شود که هنوز این سوئیچ ها نتوانند کارایی مانند کارایی های یک مسیریاب کامل را داشته باشند. بدون شک اگر چنین قابلیت هایی در این نوع سوئیچ ها تعبیه شود وجود یک مسیریاب سخت افزاری بصورت جداگانه تبدیل به یک داستان قدیمی برای کودکان ما خواهد شود. وقتی در خصوص هزینه های و مقایسه آنها صحبت می کنیم مطمئن باشد که کم هزینه ترین دستگاه در این مورد سوئیچ های لایه دو هستند، اما ما بایستی در طراحی شبکه خود هر دو نوع سویچ را، هم لایه دوم و هم لایه سوم را در نظر داشته باشیم. اگر شرکتی یا سازمانی در آینده قصد توسعه و بزرگتر شدن دارد قطعا بایستی در طراحی های خود سوئیچ های لایه سوم را ببیند. علاوه بر این قابلیت های سوئیچ های لایه سوم ضمن اینکه قدرت پشتیبانی از حجم زیادی از ترافیک را دارند، نسبت به سوئیچ های لایه دوم هوشمند تر نیز هستند و همین موضوع باعث می شود که در بیشتر سازمان ها و شرکت های بسیار بزرگ از این نوع سوئیچ های استفاده شود، حال آنکه شرکت های کوچک معمولاً از سوئیچ های لایه دوم استفاده می کنند .
دستگاههای :Unmanageable
این نوع دستگاهها طبق هر آن چیزی که کمپانی تعیین کرده، کار میکند و نمیتوان آنها را مدیریت کرد. به طور مسلم زمانی میتوانیم روی یک دستگاه Configuration انجام دهیم که بتوانیم با آن ارتباط برقرار کنیم، پس داخل دستگاه سیستم عامل گنجانده شده و سیستم عامل داخل دستگاههایCisco ، IOS است.
معرفی حافظههای دستگاههای سیسکو:
RAM: در دستگاههای کامپیوتر، حافظه فرار است، مسلماً Running Config که در حافظه RAM گنجانده میشود چیزی است که می تواند فرار کند.
Nv RAM: حافظه غیرفرار و ماندگار است، خودش در غالب فایل Config.text داخل Flash ذخیره میشود، فقط چون در قالب یک حافظه جداگانه در حافظه RAM بالا میآید، به آن Nv RAM گفته میشود. یعنی خودش یک Process حافظهای میگیرد.
ROM: در دستگاههاCisco ، بوت شدن دستگاه را برعهده دارد و مشخصات دستگاه و پارامترهای Boot دستگاه را نشان میدهد، در واقع نشان میدهد که IOS دستگاه چیست و از کجا باید شروع به Load شدن کند.
Flash: مثل فلشهای معمولی است که داخل دستگاه قرار داده شده است. در Router های Cisco میتوانیم این فلش را بیرون بیاوریم که با این کار، سیستم بدون سیستم عامل (IOS) میشود.
وقتی که به دستگاه وصل میشویم و میخواهیم شروع به کار کردن با IOS کنیم چیزی جلوی ما قرار میگیرد به نام CLI که از طریق آن میتوانیم دستورهای مربوط به دستگاه را بنویسیم، هر کاری که در این محیط انجام میدهیم، داخل Running Config اتفاق میافتد که دستورات را اجرا میکند. اما اگر دستگاه را خاموش و روشن کنیم این حافظه از بین میرود، مگر اینکه دستورات را در غالب فایلی به نام Config-text ذخیره کنیم که این فایل داخل Flash ذخیره میشود، هر بار که دستگاه بالا میآید محتویات این فایل را داخل حافظه RAM ، Load میکند و در قالب Running config اضافه میکند به محتویاتی که جلوی چشم ماست.
انواع کلاس های سوئیچ
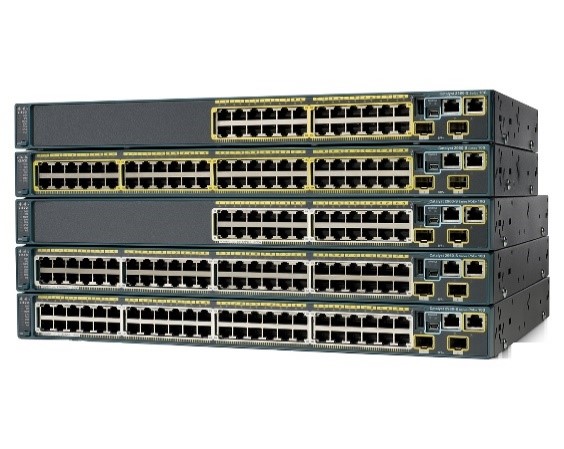
سوئیچ های Access: این سوئیچ ها در پایین ترین رده از کلاس های سوئیچ بوده و برای متصل کردن کلاینت ها به شبکه مورد استفاده قرار میگیرد. در هنگام پیاده سازی ساختار سه لایه سیسکو این کلاس از سوئیچ ها در لایه Access قرار میگیرند. سری سوئیچ های Access در این کلاس شامل موارد زیر است:
- سریCisco Catalyst 2960-X
- سریCisco Catalyst 3650
- سریCisco Catalyst 3850 Series
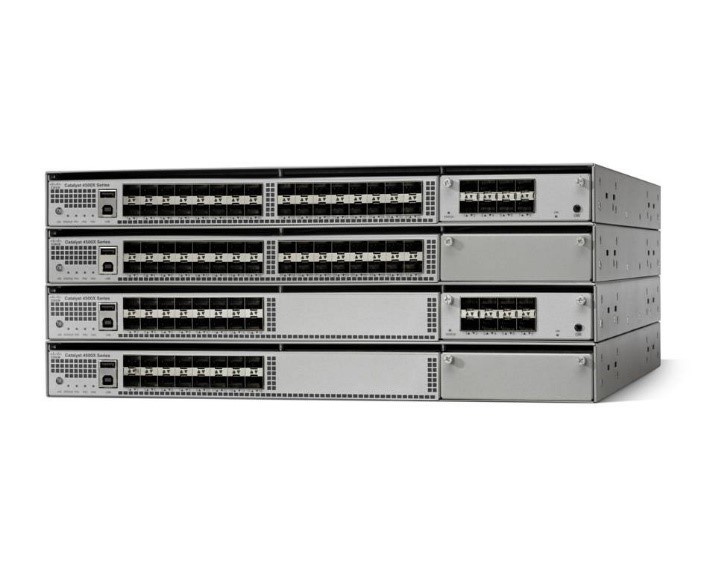
سوئیچ های Distribution: این دسته از سوئیچ ها جهت متصل کردن سوئیچ های Access به یکدیگر مورد استفاده قرار میگیرد و از لحاظ توان پردازشی به نسبت سوئیچ های کلاس Access پرسرعتتر و گران تر هستند. در ساختار سه لایه سیسکو از این کلاس در لایه Distribution استفاده می شود.
سری سوئیچ های Distribution در این کلاس شامل موارد زیر است:
- سریCisco Catalyst 4500-X
- سریCisco Catalyst 3850 Fiber
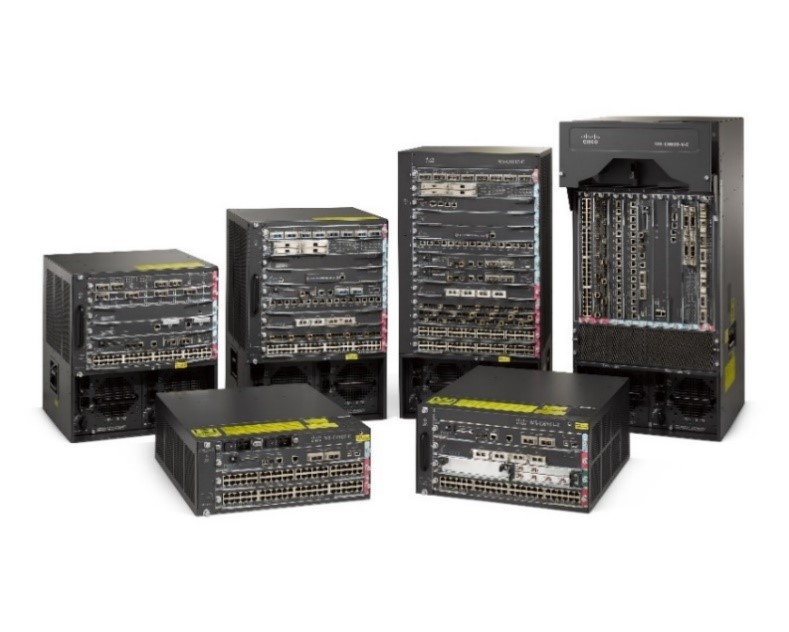
سوئیچ های Core: این کلاس از سوئیچ ها فوق العاده پرسرعت و گران هستند و در قلب شبکه استفاده میشود. از این سوئیچ ها برای متصل کردن سوئیچ های لایه Distribution استفاده می شود.
سری سوئیچ های Core در این کلاس شامل موارد زیر می باشد:
- سریCisco Nexus 7000
- سریCisco Catalyst 6800
- سریCisco Catalyst 6500
سوئیچ های Datacenter: این دسته از سوئیچ ها به صورت اختصاصی برای محیط هایی طراحی شدهاند که بهصورت مستقیم و یا غیرمستقیم به سرورهایی قدرتمند متصل هستند. این سرور ها سرویس های مجازی سازی، پردازش ابری و … را ارائه میدهند که به نسبت کلاینت های معمولی از معماری های متفاوتی استفاده میکنند.
سری سوئیچ های Datacenter در این کلاس:
- سریCisco Nexus 9000
- سریCisco Nexus 7000
- سریCisco Nexus 6000
- سریCisco Nexus 5000